
Dünya çapında bir siber güvenlik alarmı patlak verdi. İnternet sitelerinin neredeyse yüzde 70'inde kullanılan PHP programlama dilinde tespit edilen iki kritik güvenlik açığı, çok sayıda ülkeyi alarma geçirdi. Olay, siber güvenlik tarihindeki en yoğun 48 saat olarak değerlendiriliyor ve "Kara Ekim" olarak anılıyor.
Farklı yapay zeka modelleri tarafından ortaya çıkarılan zafiyetlerin ardından Avrupa'da çok sayıda kamu kurumunun internet sitesi erişime kapatıldı. ABD, Avrupa Birliği, İngiltere, Japonya ve Avustralya'daki siber güvenlik kurumları, site yöneticilerine sistemlerini acilen güncellemeleri çağrısında bulundu.
Fransa, Hollanda, Almanya, Finlandiya ve Belçika gibi ülkeler de dahil olmak üzere pek çok devlet kurumu, güvenlik açığı nedeniyle internet sitelerini geçici olarak kapattı.
Türkiye'de ulusal düzeyde uyarı yayımlandı
Türkiye'de Siber Güvenlik Başkanlığı, internet sitelerindeki kritik güvenlik açığına yönelik ulusal ölçekte bir uyarı yayımladı ve önleyici güvenlik çalışmalarını devreye aldı. Açıklamada, "PHP2Shell" olarak adlandırılan zafiyetlerin yüksek risk taşıdığı belirtildi.
Peki PHP nedir?
1990'ların başında geliştirilen PHP, "Kişisel Ana Sayfa" anlamına gelen bir programlama dilidir. Dünya genelindeki internet sitelerinin yaklaşık yüzde 70'inin çalışmasını sağlayan bu dil, WordPress, Drupal, Joomla ve Magento gibi popüler içerik yönetim platformlarının temelini oluşturuyor.
Bu durum, bir güvenlik açığı bulunduğunda bilgisayar korsanlarının çevrim içi mağazalardan kamu hizmetlerine kadar pek çok siteye sızabilme riski taşıdığı anlamına geliyor.
Öte yandan, PHP'nin bu denli yaygın kullanımı her sitenin saldırıya uğradığı ya da savunmasız olduğu anlamına gelmiyor.
Korsanlar ne gibi zararlar verebilir?
Tespit edilen güvenlik açıklarının tehlike seviyesi, uluslararası CVSS ölçeğinde 10 üzerinden 9,2 olarak değerlendirildi.
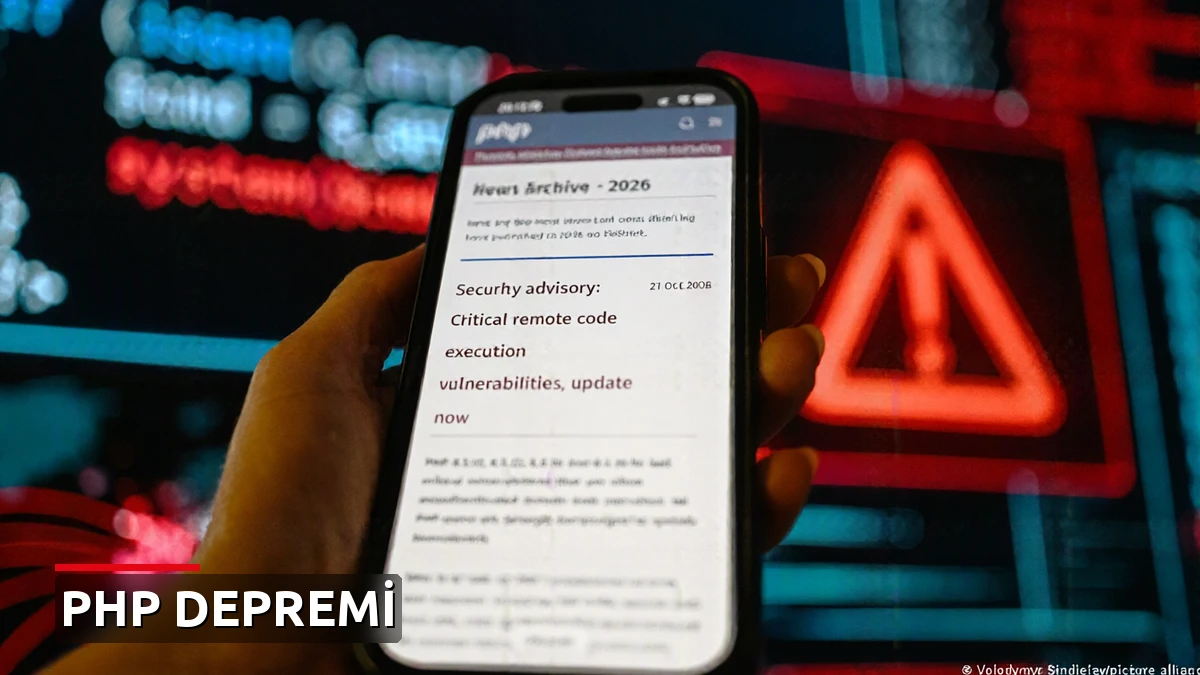
Avrupa Birliği Siber Güvenlik Olaylarına Müdahale Ekibi'ne (CERT-EU) göre bu açıklar, belirli koşullarda saldırganların herhangi bir kullanıcı hesabı veya şifre bilmeden savunmasız sunucularda uzaktan kod çalıştırmasına imkân tanıyabiliyor.
Bu durum aşağıdaki ciddi riskleri beraberinde getiriyor:
- İnternet sitelerindeki verilerin çalınması
- Zararlı yazılımların yüklenmesi
- Web sayfalarının değiştirilmesi
- Sistemlerin tamamen ele geçirilmesi
Kişisel blog sitelerinin de bu tehditten etkilenebileceği, bu platformların virüs yaymak, spam göndermek veya kötü amaçlı içerik dağıtmak için kullanılabileceği ifade ediliyor.
Bununla birlikte, "olta atma" (phishing) saldırılarıyla kullanıcıların şifre paylaşmaya yönlendirilmesi durumunda gelecekte daha büyük veri ihlallerinin yaşanması riski de bulunuyor.
Yapay zeka bu açıkları nasıl keşfetti?
Güvenlik açıklarının ortaya çıkarılmasında yapay zeka modelleri belirleyici bir rol oynadı.
- Siber güvenlik şirketi Calif, OpenAI'ın GPT-5.6 Sol modelini kullanarak ilk kritik açığı 11 Ağustos'ta PHP geliştiricilerine bildirdi. OpenAI da aynı gün aynı sorunun temel nedenini bağımsız biçimde raporladı.
- Google bünyesindeki Wiz şirketi ise 24 Ağustos'ta yapay zeka desteğiyle ikinci güvenlik açığını ve ek saldırı yöntemlerini tespit etti. Bu bulgular, PHP'de şimdiye dek keşfedilen en ciddi zafiyetler arasında değerlendirildi.
Araştırmacılara göre sorunların temelinde yazılımda uzun yıllardır var olan hatalar yer alıyordu; ancak bunların gerçekten istismar edilebilir olduğunun kanıtlanması ileri düzey analizler gerektirdi.
Neden bu kadar büyük bir alarm yaşandı?
PHP'nin geliştirilmesini destekleyen PHP Foundation, güvenlik açıklarından birinin ilk belirtilerinin 2024 yılında fark edildiğini, ancak o dönemde somut bir saldırı yöntemine ulaşılamadığını açıkladı.
Kuruluş, gecikmenin karar süreçlerinden ve kaynak yetersizliğinden kaynaklanan yapısal bir başarısızlık olduğunu kabul etti.
20 Ekim'de güvenlik açıklarına ilişkin bazı bilgilerin internete sızmasının ardından, başlangıçta 22 Ekim için planlanan güncelleme tarihi bir gün öne çekildi.
Hangi önlemler alındı?
PHP geliştiricileri 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerini yayımlayarak iki kritik açığı kapattı.
- PHP Foundation, yazılımı kullanan tüm kuruluşların güncellemeleri derhal yüklemesi gerektiğini bildirdi.
- İngiltere Ulusal Siber Güvenlik Merkezi, güncellemeleri uygulayamayan kurumlara etkilenen sistemleri çevrimdışı tutmalarını tavsiye etti.
- Uzmanlar, eski PHP sürümlerini kullanan sistemlerin acilen güncellenmesi ve geçmişte olası bir saldırıya maruz kalıp kalınmadığının incelenmesi gerektiğini vurguluyor.
İnternet siteleri gerçekten saldırıya uğradı mı?
Uzmanlar bu konuda temkinli bir tutum sergiliyor. Erişime kapatılan sitelerin saldırıya uğradığı anlamına gelmediğini, bunun güvenlik güncellemeleri devreye alınırken sistemleri korumak amacıyla alınmış bir önlem olabileceğini belirtiliyor.
Elimizdeki bulgulara göre şu an için aktif bir saldırı gerçekleştiren kimse tespit edilmedi.
Kamu kurumları ve büyük organizasyonların duruma hızlı müdahale edip sitelerini kısa sürede güvenli hale getirebilmesi beklenirken; küçük işletmelerin ve bireysel sitelerin savunmasız kalabileceği ifade ediliyor. Uzmanlar, bu durumdan habersiz olan ve günler ya da haftalar boyunca farkına varamayacak çok sayıda site ve kullanıcı olduğunu vurguluyor.
Topluluk Yorumları 0
Görüş ve düşünceleriniz editöryal ilkeler doğrultusunda yayınlanır.
Yorumunuz onaylandığında bildirelim mi?
Yorumunuz editörlerimiz tarafından yayınlandığında ve size yanıt geldiğinde anlık bildirim alın.
Düşüncelerinizi paylaşmak ve tartışmaya katılmak için giriş yapın veya üye olun...
Henüz yorum yapılmamış
Bu haber hakkında ilk görüşü belirten siz olun ve tartışmayı başlatın!